
Actualités
Les dernières actualités en cybersécurité et OSINT, traduites et résumées en français.
Faille Marimo RCE CVE-2026-39987 exploitee en 10 heures
Une vulnerabilite critique dans Marimo, un notebook Python open-source pour la science des donnees, a ete exploitee en 10 heures apres sa divulgation publique. La faille CVE-2026-39987 presente un score CVSS de 9,3 et permet une execution de code a distance sans authentification prealable.
9 avril 2026
1 article
7 avril 2026
3 articlesAPT28 : campagne de piratage DNS mondiale via routeurs SOHO
Le groupe de menaces APT28, lié à la Russie, a lancé une campagne de piratage DNS mondiale en exploitant des routeurs SOHO MikroTik et TP-Link non sécurisés. Cette campagne vise à compromettre les infrastructures pour des activités d'espionnage cybernétique. Les utilisateurs sont invités à vérifier la sécurité de leurs routeurs pour éviter toute compromission.
Docker : vulnérabilité CVE-2026-34040 permettant de contourner l'authentification
Une vulnérabilité de sécurité a été découverte dans Docker Engine, permettant à un attaquant de contourner les plugins d'autorisation sous certaines conditions. Cette faille, notée CVE-2026-34040, est due à une correction incomplète d'une vulnérabilité antérieure.
Flowise AI : faille de securite critique exploitee
Une faille de securite dans la plateforme Flowise est exploitee par des acteurs malveillants. Cette faille, CVE-2025-59528, permet l'injection de code et pourrait avoir des consequences graves. Plus de 12 000 instances sont exposees.
6 avril 2026
3 articlesFortinet publie un patch d'urgence pour FortiClient
Une faille de contournement d'authentification a ete decouverte dans FortiClient, designee sous le numero CVE-2026-35616. Cette vulnerabilite est la derniere d'une serie de failles Fortinet exploitees dans la nature. Les utilisateurs sont invites a mettre a jour leur logiciel le plus rapidement possible.
BKA identifie les leaders de REvil
Le BKA allemand a identifie les principaux acteurs de la menace derriere 130 attaques de ransomware en Allemagne. Les attaques etaient liees au groupe REvil, maintenant defunt. Les autorites ont revele l'identite reelle des menaces.
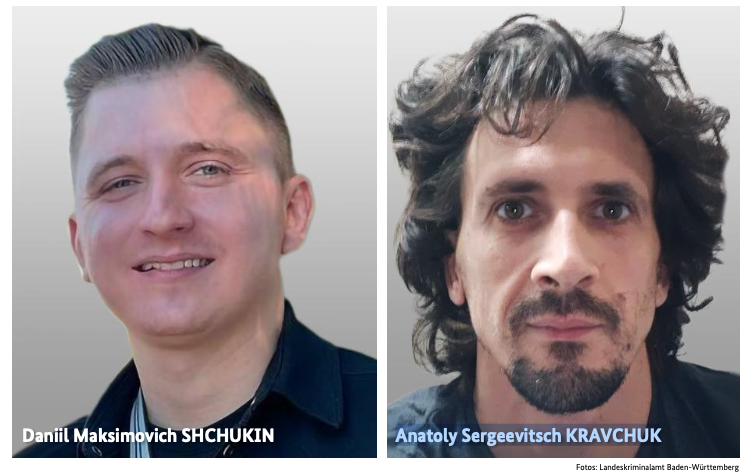
Allemagne : l'identité du chef du gang de ransomware REvil dévoilée
Les autorités allemandes ont identifié Daniil Maksimovich Shchukin, un Russe de 31 ans, comme le chef des gangs de ransomware GandCrab et REvil. Il est accusé d'avoir orchestré au moins 130 actes de sabotage informatique. Cette découverte est une avancée significative dans la lutte contre le cybercrime.
5 avril 2026
3 articles
Nouvelle faille dans FortiClient EMS exploitée, patch d'urgence publié
Fortinet a publié une mise à jour de sécurité d'urgence pour une nouvelle vulnérabilité critique dans FortiClient EMS, qui est actuellement exploitée dans des attaques. Cette faille peut permettre à des attaquants d'exécuter du code arbitraire sur le système. Une mise à jour est donc vivement recommandée.
Piratage de React2Shell pour vol de credentiels
Des hackers exploitent une faille de securite dans les applications Next.js pour voler des credentiels de maniere automatisee. Cette campagne cible les applications vulnerables a React2Shell. Les utilisateurs doivent mettre a jour leurs applications pour eviter les pertes de donnees.
Fortinet corrige une faille de sécurité critique dans FortiClient EMS
Fortinet a publié des correctifs pour une faille de sécurité critique dans FortiClient EMS, exploitée actuellement. La vulnérabilité CVE-2026-35616 permet un contournement d'accès à l'API sans authentification, menant à des privilèges élevés.
3 avril 2026
6 articles
Hims & Hers avertit d'une faille de securite
Le géant de la telemedecine Hims & Hers Health avertit d'une faille de securite après le vol de tickets de support d'une plateforme de service client tiers. Les informations personnelles des utilisateurs pourraient avoir été compromises. L'entreprise prend des mesures pour minimiser l'impact.

Acteur menaçant TA416 vise les gouvernements européens
Un acteur menaçant aligné sur la Chine, TA416, cible les gouvernements et organisations diplomatiqueskelig européens depuis mi-2025. Cette campagne utilise PlugX et des techniques de phishing basées sur OAuth. Les organisations doivent renforcer leur sécurité pour se protéger contre ces attaques.
L'évolution des rançongiciels : les attaques de multi-extorsion
Les rançongiciels de multi-extorsion utilisent les données volées pour presser les victimes avec des fuites publiques. La plateforme D.AMO de Penta Security protège les fichiers exfiltrés en les gardant chiffrés et inutiles aux attaquants. Cela permet de réduire l'impact des attaques de rançongiciel.
Fuite de code source Claude : des erreurs majeures dans la chaine d'approvisionnement
L'importance de traiter la chaine d'approvisionnement logicielle comme une infrastructure critique avec des garde-fous à chaque niveau. La fuite de code source Claude met en lumière les risques potentiels. Il est essentiel de renforcer la sécurité de la chaine d'approvisionnement.
Chainguard lance Factory 2.0 pour renforcer la securite de la chaine d'approvisionnement logicielle
Chainguard a annonce la sortie de Factory 2.0, une plateforme reconcue pour automatiser la securisation de la chaine d'approvisionnement logicielle. Cette nouvelle version offre une securite approfondie pour reconcilier continuellement les artefacts open source. Elle couvre les conteneurs, les bibliotheques, les competences des agents et les actions GitHub.
Vulnérabilités dans Microsoft Edge
Des vulnérabilités ont été découvertes dans Microsoft Edge, permettant à un attaquant de provoquer un problème de sécurité. La vulnérabilité CVE-2026-5281 est activement exploitée. Les utilisateurs sont invités à mettre à jour leur navigateur.
2 avril 2026
2 articles
Cisco corrige des failles critiques dans l'IMC et le SSM
Cisco a publie des mises a jour pour corriger des failles de securite critiques dans l'Integrated Management Controller (IMC) et le Security Services Module (SSM). Ces failles pourraient permettre a un attaquant distant non authentifie de contourner l'authentification et d'acceder au systeme avec des privileges eleves.
Nouvelles failles dans Progress ShareFile
Deux vulnérabilités dans Progress ShareFile permettent une exfiltration de fichiers non authentifiée. Les attaquants peuvent les exploiter pour accéder à des données sensibles.
1 avril 2026
6 articles
Apple elargit les mises a jour iOS 18 pour bloquer DarkSword
Apple deploie des mises a jour de securite pour les iPhones sous iOS 18 contre l'exploit DarkSword. Cette mise a jour protege contre des attaques actives. Les utilisateurs doivent mettre a jour leur systeme pour eviter les risques.
Piratage de TrueConf via une faille zero-day
Des hackers ont exploité une faille zero-day dans les serveurs de conférence TrueConf pour exécuter des fichiers arbitraires sur tous les points de terminaison connectés. Cette vulnérabilité permet aux attaquants de pousser des mises à jour de logiciels malveillants. Les utilisateurs sont invités à prendre des mesures de sécurité immédiates.
Nouvelle faille zero-day dans Chrome : CVE-2026-5281
Google a publie des mises a jour de securite pour son navigateur Chrome pour corriger 21 vulnerabilites, dont une faille zero-day exploitee dans la nature. La vulnerabilite a une severite elevee et concerne un bug use-after-free dans Dawn. Les utilisateurs sont invites a mettre a jour leur navigateur pour eviter les attaques.
Google corrige la quatrieme faille zero-day de Chrome en 2026
Google a corrigé une nouvelle faille zero-day de Chrome, la quatrième depuis le début de l'année. Cette faille a été exploitée dans des attaques. Les utilisateurs sont invités à se mettre à jour.
Fuite du code source de Claude Code sur NPM
Anthropic a accidentellement divulgue le code source de Claude Code, qui est normalement proprietaire. L'entreprise assure que aucune donnee client ni credentiel n'a ete exposee. Cette fuite souligne l'importance de la securite des developpements logiciels.
Vulnérabilités dans Google Chrome
Des vulnérabilités ont été découvertes dans Google Chrome, permettant à un attaquant de provoquer un problème de sécurité. La vulnérabilité CVE-2026-5281 est activement exploitée. Il est recommandé de mettre à jour le navigateur.
31 mars 2026
2 articles
Vérification des développeurs Android : déploiement avant la mise en application de septembre
Google déploie la vérification des développeurs Android pour lutter contre les applications nuisibles. Cette mesure est prise avant la mise en application d'une obligation de vérification en septembre dans certains pays.
Vulnérabilités dans les produits Microsoft
Des vulnérabilités ont été découvertes dans les produits Microsoft, permettant à un attaquant de provoquer un problème de sécurité. L'éditeur n'a pas spécifié la nature de ces vulnérabilités. Il est recommandé de mettre à jour les produits Microsoft pour éviter tout risque.
24 mars 2026
1 article
22 mars 2026
1 article
20 mars 2026
4 articles
Oracle publie une mise à jour de sécurité urgente
Oracle a publié une mise à jour de sécurité pour corriger une vulnérabilité critique dans Identity Manager et Web Services Manager. Cette faille permet une exécution de code à distance non authentifiée. Les utilisateurs sont invités à appliquer la mise à jour dès que possible.

Trivy compromis : 75 balises hijackées pour voler des secrets CI/CD
Trivy, un scanner de vulnérabilités open-source populaire, a été compromis pour la deuxième fois en un mois pour délivrer un malware volant des secrets CI/CD sensibles. L'incident a touché les actions GitHub 'aquasecurity/trivy-action' et 'aquasecurity/setup-trivy'.

Faille critique Langflow : exploitation en 20 heures
Une faille de sécurité critique dans Langflow a été exploitée en 20 heures après sa divulgation publique. Cette faille, référencée CVE-2026-33017, présente un score CVSS de 9,3 et concerne une authentification manquante. Les acteurs de la menace l'ont rapidement exploitée.

Faille PolyShell dans Magento
Une faille de sécurité critique dans l'API REST de Magento permet aux attaquants non authentifiés d'uploader des fichiers exécutables arbitraires, entraînant une exécution de code et une prise de contrôle de compte. La vulnérabilité a été nommée PolyShell par Sansec. Les attaquants peuvent ainsi prendre le contrôle des comptes et exécuter du code malveillant.
19 mars 2026
4 articles
Navia : faille de securite affectant 2,7 millions de personnes
Navia Benefit Solutions a annonce une faille de securite ayant expose les informations sensibles de 2,7 millions de personnes. Les informations compromises incluent des donnees personnelles et financieres. Les utilisateurs sont invites a prendre des mesures de securite pour proteger leurs comptes.

Hackers russes exploitent une faille dans Zimbra contre l'Ukraine
Des hackers liés au groupe APT28 exploitent une vulnérabilité dans Zimbra pour attaquer des entités gouvernementales ukrainiennes. Cette attaque ciblée met en évidence la nécessité d'une mise à jour immédiate des systèmes. Les conséquences pourraient être graves si les mesures de sécurité ne sont pas prises.
Faille critique dans Microsoft SharePoint exploitee
Une faille critique dans Microsoft SharePoint, corrigee en janvier, est maintenant exploitee dans des attaques. La Cybersecurity and Infrastructure Security Agency (CISA) a emis un avertissement. Les attaques ciblent les versions non mises a jour de SharePoint.

CISA alerte sur les failles de Zimbra et SharePoint
L'agence de securite americaine CISA avertit que des failles de securite dans Zimbra et SharePoint sont exploitees. Il est recommande d'appliquer des correctifs pour prevenir les attaques.
18 mars 2026
2 articlesDarkSword: iPhone Exploit Kit Serves Spies & Thieves Alike
A sophisticated iOS exploit chain leverages multiple zero-day vulnerabilities and is targeting users in Saudi Arabia, Turkey, Malaysia, and Ukraine.
ConnectWise corrige une faille de verification de signature cryptographique
Une vulnerabilite dans ScreenConnect permet l'accès non autorisé et l'escalade de privilèges. ConnectWise met en garde les clients contre cette faille et recommande une mise à jour immédiate. Les attaquants pourraient exploiter cette faille pour prendre le contrôle de sessions à distance.
17 mars 2026
1 article
16 mars 2026
1 article15 mars 2026
1 article14 mars 2026
3 articlesMicrosoft publie une mise à jour corrective hors bande pour Windows 11
Microsoft a publié une mise à jour corrective hors bande pour corriger une vulnérabilité de sécurité affectant les appareils Windows 11 Enterprise qui reçoivent des mises à jour de correction rapide au lieu des mises à jour cumulatives régulières du Patch Tuesday. Cette vulnérabilité concerne le service RRAS et peut permettre à un attaquant d'exécuter du code à distance. Il est recommandé d'appliquer cette mise à jour le plus rapidement possible.
OpenClaw AI Agent Flaws Could Enable Prompt Injection and Data Exfiltration
China's National Computer Network Emergency Response Technical Team (CNCERT) has issued a warning about the security stemming from the use of OpenClaw (formerly Clawdbot and Moltbot), an open-source and self-hosted autonomous artificial intelligence (AI) agent. In a post shared on WeChat, CNCERT not
Le SDK Web d'AppsFlyer pirate pour diffuser un code JavaScript volant des cryptomonnaies
Le SDK Web d'AppsFlyer a été temporairement piraté cette semaine avec un code malveillant utilisé pour voler des cryptomonnaies dans une attaque de chaîne d'approvisionnement. Cette attaque a eu des conséquences importantes pour les utilisateurs et les entreprises concernées. Les pirates ont exploité une faille de sécurité pour insérer du code malveillant dans le SDK.