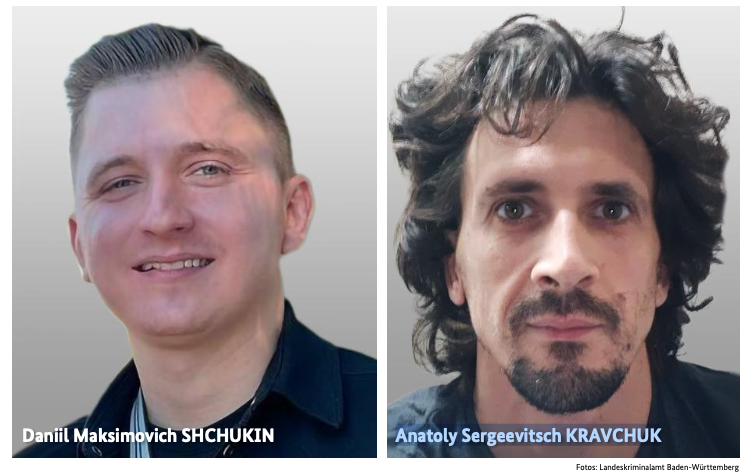
Le Bundeskriminalamt (BKA), le bureau federal de police criminelle allemand, a identifie les principaux acteurs de la menace derriere 130 attaques de ransomware en Allemagne. Les attaques etaient liees au groupe REvil, maintenant defunt, qui operait sous le modele de ransomware-as-a-service (RaaS).
Les menaces derriere ces attaques ont ete identifiees, notamment l'acteur de la menace qui se faisait appeler UNKN. Ce dernier jouait un role important dans l'operation REvil, maintenant demantelee.
L'impact de ces attaques a ete important, avec des pertes financieres considerables pour les entreprises victimes. Les autorites allemandes recommandent aux entreprises de renforcer leur securite informatique pour eviter de telles attaques.